Cybersäkerhet och motståndskraft i en AI-förstärkt hotbild
AI kan hjälpa angripare att kartlägga mål, anpassa bedrägerier och effektivisera delar av ett cyberangrepp. Därför behöver vi bedöma om våra skydd, vår förmåga att agera snabbt och vår beredskap fortfarande räcker.
Digitala tjänster och AI ger oss nya möjligheter att arbeta, samarbeta och lösa problem. Samma tekniska utveckling ger också angripare bättre verktyg.
Till skillnad från sajtens övriga fördjupningar tar den här sidan ett bredare grepp om cybersäkerhet, eftersom den svagaste länken kan finnas i allt från tekniska brister till hur vi människor luras att lita på en avsändare eller följa en instruktion.
Grundläggande cybersäkerhet är fortsatt avgörande. Men att fortsätta med samma rutiner och ledtider utan att pröva dem mot en förändrad hotbild är ett svagt svar på en mer kapabel motståndare. Frågan är vad vi behöver förstärka, hur vi gör det och hur vi vet att det fungerar.
När angriparen får större förmåga
Konstruerat exempel: På ett svenskt företag med omkring tusen anställda får en ekonomimedarbetare besked om att en leverantör har bytt bankkonto. Meddelandet nämner ett aktuellt projekt och följs av ett röstmeddelande som låter som en chef. Betalningen sägs vara brådskande. Uppgifterna är tillräckligt bekanta för att förfrågan ska kännas rimlig.
Företaget behöver en rutin för att kontrollera betalningsändringen, även när begäran verkar trovärdig. Kan medarbetaren pausa betalningen och verifiera ändringen genom en redan känd kontaktväg, trots tidspressen?
Angripare kan använda AI i flera delar av ett angrepp. I sin hotbedömning från maj 2025 beskriver brittiska NCSC användning för bland annat kartläggning av offer, social manipulation och sårbarhetsarbete. Myndigheten bedömer också att AI kommer att effektivisera delar av cyberangrepp fram till 2027. Det är en hotbedömning med angiven tidshorisont, inte ett mått på utvecklingen i varje svensk verksamhet. NCSC:s hotbedömning.
FBI beskriver hur genererad text, falska bilder, klonade röster och video används i bedrägerier. En bild kan fungera som ett falskt bevis, en profil som en påhittad identitet och en röst som stöd för ett betalningskrav. FBI om AI-stödda bedrägerier.
När angripare kan kombinera bättre kartläggning, mer övertygande bedrägerier och snabbare sårbarhetsarbete kan deras förmåga öka kraftigt. Det är sidans bedömning, inte en uppmätt utvecklingstakt. Det innebär inte att angriparnas samlade förmåga är visad att följa en bestämd exponentiell kurva. Större förmåga, fler angrepp och större skada är heller inte samma sak.
AI kan även stödja försvararen. Vi behöver testa vilken nytta verktygen gör i den egna miljön och hur de ska användas i säkerhetsarbetet. Ett verktyg förändrar inte på egen hand vem som fattar beslut, vem som reagerar på ett larm eller om en återställning fungerar.
När fler också kan bygga egna lösningar
AI-stöd kan göra det möjligt för fler medarbetare att omsätta verksamhetskunskap i appar, automatiseringar och integrationer. Det kan ge lösningar på konkreta problem i verksamheten. När en prototyp börjar användas i det dagliga arbetet behöver det också vara tydligt vem som ansvarar för drift, underhåll och säkerhet.
Den som kan skapa en lösning har inte automatiskt erfarenhet av behörigheter, API-säkerhet, loggning, uppgradering eller förvaltning. Därför behöver större företag erbjuda gemensamma tjänster, granskningsstöd och tydliga rutiner för att ta lösningar i drift och förvalta dem. Ansvar för underhåll och säkerhet behöver vara bestämt när lösningen tas i bruk, även om den började som ett litet lokalt initiativ.
Konstruerat exempel: En verksamhetsutvecklare bygger med AI-stöd en app som hämtar kunduppgifter och uppdaterar orderstatus. Kollegorna börjar använda den dagligen. Företaget behöver då veta vem som förvaltar appen, vilka rättigheter kopplingen har, hur ändringar kan spåras och vem som hanterar sårbara komponenter. Frågan berör lösningen även om den färdiga appen inte själv innehåller någon AI.
Tio områden att stärka
Områdena nedan förenar teknik, människor och verksamhetsrutiner. De anknyter till NIST:s funktioner för att styra, identifiera, skydda, upptäcka, hantera och återhämta, men indelningen är anpassad för denna sida. NIST om Cybersecurity Framework 2.0.
Indelningen är redaktionell. CIS Controls v8.1 har också använts som stöd för att bedöma bredden; sidan återger inte dess 18 kontrollområden eller alla underliggande kontroller. CIS Controls.
Läs råden för den målgrupp du tillhör. Större företags råd utgår från att ett grundskydd finns. Små företags råd betonar genomförbarhet och tydligt leverantörsansvar. För privatpersoner finns bara ett fåtal centrala råd i de områden där de tillför mest. Storlek avgör dock inte konsekvensen av en incident: även ett litet företag kan behöva omfattande skydd.
Märkningarna Grundskydd, AI-förstärkt hotbild och Skydd av egna AI-system visar perspektiv på råden. De är inte säkerhetsnivåer.
OMRÅDE 01
Riskbild, ansvar och prioriteringar
Utgå från verksamhetens viktigaste system, processer och information. Ett företag kan vara beroende av orderflödet, produktionsplaneringen eller en extern tjänst. Utgå från konsekvenserna och bestäm vem som kan agera när något händer.
Praktiska tips – Riskbild, ansvar och prioriteringar
Större företag
Grundskydd · AI-förstärkt hotbild
Uppdatera era riskscenarier. Pröva vad mer riktad manipulation, snabbare angreppsarbete eller ett övertaget leverantörskonto skulle innebära för era viktigaste flöden. Låt verksamhetsägare och säkerhetsfunktion göra bedömningen tillsammans.
Klargör ansvar och beslutsmandat. Bestäm vem som får stoppa en betalning, begränsa åtkomst eller acceptera ett tillfälligt driftavbrott. Utse en ersättare med rätt mandat när ordinarie chef är frånvarande.
Följ upp förmåga och kvarvarande luckor. Begär besked om vilka kritiska miljöer som faktiskt omfattas av skydd och övning. Dokumentera vem som ansvarar för varje undantag från säkerhetskraven och när det ska omprövas. Bestäm också vem som tar emot och förvaltar nya verksamhetsbyggda lösningar innan de blir kritiska beroenden.
Små företag
Lista de tjänster och den information ni behöver för att kunna leverera, fakturera och kommunicera. Gå igenom vad ett avbrott skulle betyda och vilka reservrutiner ni har.
Utse en ansvarig hos er och en kontakt hos IT-leverantören. Skriv ned vem som beslutar och vem som utför åtgärder; låt inte ansvaret stanna vid att ”IT sköter det”.
ATT PRÖVAVilka verksamhetskritiska system och processer behöver vi prioritera, och vem ansvarar för säkerheten?
OMRÅDE 02
Kompetens, säkerhetskultur och skydd mot manipulation
Utbildning behöver följas av rutiner som medarbetarna kan använda även under tidspress. Medarbetare ska kunna pausa, fråga och rapportera när en begäran verkar fel. Det behöver kombineras med rutiner för att kontrollera avsändaren även när en förfrågan är välskriven och gäller ett verkligt ärende. AI-genererade bilder och röster kan förstärka trovärdigheten; spoofing innebär här att avsändaruppgifter, exempelvis telefonnummer eller e-postavsändare, förfalskas.
Praktiska tips – Kompetens, säkerhetskultur och skydd mot manipulation
Större företag
Grundskydd · AI-förstärkt hotbild
Träna efter arbetsuppgift. Ekonomipersonalen behöver öva på att kontrollera ändrade betalningsuppgifter, supporten på säker kontoåterställning och ledningen på att hantera falska instruktioner. Följ upp om människor har tid, mandat och stöd att göra rätt, inte bara om en kurs är genomförd.
Verifiera känsliga ändringar separat. Använd en redan etablerad kontaktväg vid ändrade betalningsuppgifter och ovanliga instruktioner. Pröva rutinen även när begäran kommer från ett riktigt men övertaget konto. Dubbel attest ska innebära en självständig kontroll.
Gör rapportering enkel. Medarbetare ska veta vart de vänder sig även efter ett misstag. Låt rapporter leda till stöd och förbättrade rutiner, och ge supporten mandat att avbryta osäkra återställningsärenden.
Små företag
AI-förstärkt hotbild
Gå igenom ett realistiskt bedrägeriscenario tillsammans. Bestäm vilka känsliga ärenden som kräver separat kontroll och vem som hjälper till vid osäkerhet.
Ring en tidigare känd kontakt innan ni ändrar leverantörens betalningsuppgifter. Ordna en andra kontroll där bemanningen medger det. Rutinen ska gälla även när ägaren eller chefen säger att det är bråttom.
Privatpersoner
Pausa vid oväntade krav på pengar, koder eller identifiering. Kontrollera med personen eller organisationen genom en kontaktväg du redan känner till. En bekant röst, bild eller avsändare räcker inte som bekräftelse.
ATT PRÖVAHur kontrollerar vi att en känslig begäran verkligen kommer från rätt person?
OMRÅDE 03
Identitet och åtkomst
Kontoskydd handlar om hela kedjan: inloggning, tilldelade rättigheter, återställning och avslut av åtkomst. Flerfaktorsautentisering ger ett extra skydd, men metoderna skiljer sig åt. NCSC prioriterar FIDO2-baserade metoder för företagsmiljöer där de kan införas. NCSC:s vägledning om autentisering.
Praktiska tips – Identitet och åtkomst
Större företag
Grundskydd · AI-förstärkt hotbild
Utveckla inloggningsskyddet. Prioritera nätfiskeresistent autentisering för känslig åtkomst. Granska samtidigt återställning och reservmetoder så att de inte blir en svagare väg förbi skyddet.
Begränsa privilegier. Använd separata administratörskonton och pröva tidsbegränsad behörighet där det passar. Ge även appar och integrationer egna spårbara tjänsteidentiteter med begränsade rättigheter. Hantera API-nycklar och andra hemligheter i avsedda skyddade tjänster, med ansvar för byte och återkallande; undvik dem i källkod, delade dokument och promptar.
Testa spärrning och återkallande av åtkomst. Kontrollera hur konton spärras, aktiva sessioner återkallas och åtkomst tas bort när roller ändras eller anställningar avslutas.
Små företag
Använd personliga konton och starkt inloggningsskydd, särskilt för e-post, ekonomisystem och administration. Be leverantören hjälpa er välja och införa lämpliga metoder.
Använd en lösenordshanterare för unika lösenord. Ha en enkel rutin för nyanställda, ändrade roller och avslutad åtkomst, inklusive externa konsulter.
Privatpersoner
Skydda framför allt din e-post och andra huvudkonton. Använd passkeys där tjänsten stöder dem, annars unika lösenord med tvåstegsverifiering. Ordna en säker återställningsväg som fungerar även om telefonen förloras. NCSC om passkeys och återställning.
ATT PRÖVAVad krävs för att återställa en digital identitet och rätt åtkomst i berörda system?
OMRÅDE 04
Inventering, sårbarhetshantering och patchning
Säkerhetsuppdateringar, ofta kallade patchar, behöver installeras löpande. Först måste man veta vilka system och programvaror som finns och vem som ansvarar för dem. NCSC uppmanar organisationer att förbereda tätare och snabbare uppdateringar när AI kan bidra till att fler sårbarheter upptäcks. NCSC om beredskap för fler säkerhetsuppdateringar.
Praktiska tips – Inventering, sårbarhetshantering och patchning
Större företag
Grundskydd · AI-förstärkt hotbild
Täck hela miljön. Följ upp operativsystem, applikationer, nätutrustning, fjärråtkomst och komponenter i egenutvecklad programvara. Kontrollera ägare, version och säkerhetsstöd. Sök även efter okända enheter, otillåten programvara och verksamhetsbyggda appar utan ansvarig. Ta med API:er, äldre versioner och programvaruberoenden i överblicken.
Identifiera brister löpande. Använd sårbarhetsskanning och andra kontroller anpassade till miljön. Följ relevanta säkerhetsmeddelanden och kontrollera efter åtgärd att bristen eller exponeringen faktiskt har försvunnit.
Ha beredskap för akuta säkerhetsuppdateringar. Prioritera efter bland annat exponering, pågående utnyttjande och verksamhetskonsekvens. Ha en rutin för akuta uppdateringar med anpassad testning, ansvarig beslutsfattare och möjlighet att återgå till föregående version.
Kontrollera resultat och undantag. Följ upp misslyckade installationer. Om en patch måste vänta, besluta om tillfälligt skydd och när undantaget ska omprövas. Planera byte av produkter utan säkerhetsstöd.
Små företag
Gå igenom vem som uppdaterar datorer, servrar, webbplats, router och verksamhetsprogram. Be om besked om vad som ingår i leverantörens tjänst och hur uteblivna uppdateringar rapporteras.
Aktivera lämpliga automatiska uppdateringar och se till att nödvändiga omstarter genomförs. Skapa en separat kontaktväg för akuta säkerhetsbrister.
Privatpersoner
Aktivera automatiska uppdateringar och genomför nödvändiga omstarter. Glöm inte routern och byt ut produkter som inte längre får säkerhetsuppdateringar.
Konstruerat exempel: Ett mindre företag trodde att routern ingick i IT-avtalet. Leverantören ansvarade bara för datorerna. En genomgång av avtalet klargör vem som ska uppdatera routern.
Särskilda drift- och säkerhetskrav kan kräva andra testförfaranden. Och om ett intrång redan skett räcker det inte att anta att en patch tar bort angriparens åtkomst.
ATT PRÖVAHur säkerställer vi att viktiga uppdateringar installeras?
OMRÅDE 05
Säker konfiguration och skydd av system, nätverk och applikationer
Ett uppdaterat system behöver också vara rätt konfigurerat. Skydden ska försvåra intrång och begränsa skadan om en enhet, en app eller ett konto ändå komprometteras. För egenutvecklade och inköpta applikationer behöver säkerheten hanteras genom hela livscykeln, vilket också betonas i CIS Control 16. CIS om applikationssäkerhet.
Praktiska tips – Säker konfiguration och skydd av system, nätverk och applikationer
Större företag
Grundskydd
Definiera och följ upp säkra grundinställningar. Ha förvaltade konfigurationer för enheter, servrar, nätverk och molntjänster. Följ upp avvikelser och stäng onödiga funktioner. Ta med hemarbete och fysisk åtkomst till utrustning.
Kontrollera att säkerhetsskydden omfattar rätt system. Kontrollera att skydd mot skadlig kod fungerar och att larm tas om hand. Granska e-post- och webbläsarskydd, tillägg och skydd mot förfalskning av den egna e-postdomänen. Sådant avsändarskydd ersätter inte kontroll av känsliga instruktioner.
Begränsa spridning. Dela upp nätverk och åtkomst efter behov. Granska fjärråtkomst och administrationsgränssnitt, särskilt sådant som kan nås från internet.
När fler bygger appar och integrationer
Ge verksamhetens utvecklare tillgång till granskade byggblock, säkra standardval och kompetent stöd. Inför användning behöver lösningen ha namngiven ägare och förvaltare, dokumenterade beroenden samt rutiner för ändring, uppgradering, loggning, återställning och avveckling. Granska och testa även AI-genererad kod innan den ges åtkomst till verksamhetens information och funktioner. OWASP om säker utveckling med AI.
För API:er – gränssnitt där program anropar varandra – behöver kontrollen omfatta både identiteten och rätten till den begärda informationen eller handlingen. Låt den mottagande tjänsten kontrollera behörigheten till den begärda resursen och handlingen vid varje anrop, och testa att kontrollen fungerar. Begränsa resursanvändning och kontrollera indata. Dokumentera aktiva gränssnitt och avveckla gamla versioner. OWASP beskriver bland annat behörighetsbrister och bristande API-inventering som riskområden. OWASP om API-behörigheter och API-inventering.
Pröva olika delar av säkerheten
Sårbarhetsskanning hjälper till att hitta brister; penetrationstest prövar hur svagheter kan utnyttjas inom en överenskommen omfattning. Test av detektion undersöker om relevanta händelser upptäcks. Incidentövning prövar beslut och samverkan. Välj tester efter behov och följ upp åtgärderna med återkontroll.
Små företag
Be leverantören gå igenom konfiguration, brandvägg, skydd mot skadlig kod, e-post, webbläsare och fjärråtkomst som en helhet. Begär en begriplig lista över luckor och vem som åtgärdar dem.
Skilj gästnät från interna resurser och begränsa administratörsrättigheter. Om ni köper eller bygger en egen app, kräv att ansvar för säkerhetsgranskning, underhåll och återställning är tydligt innan ni blir beroende av den.
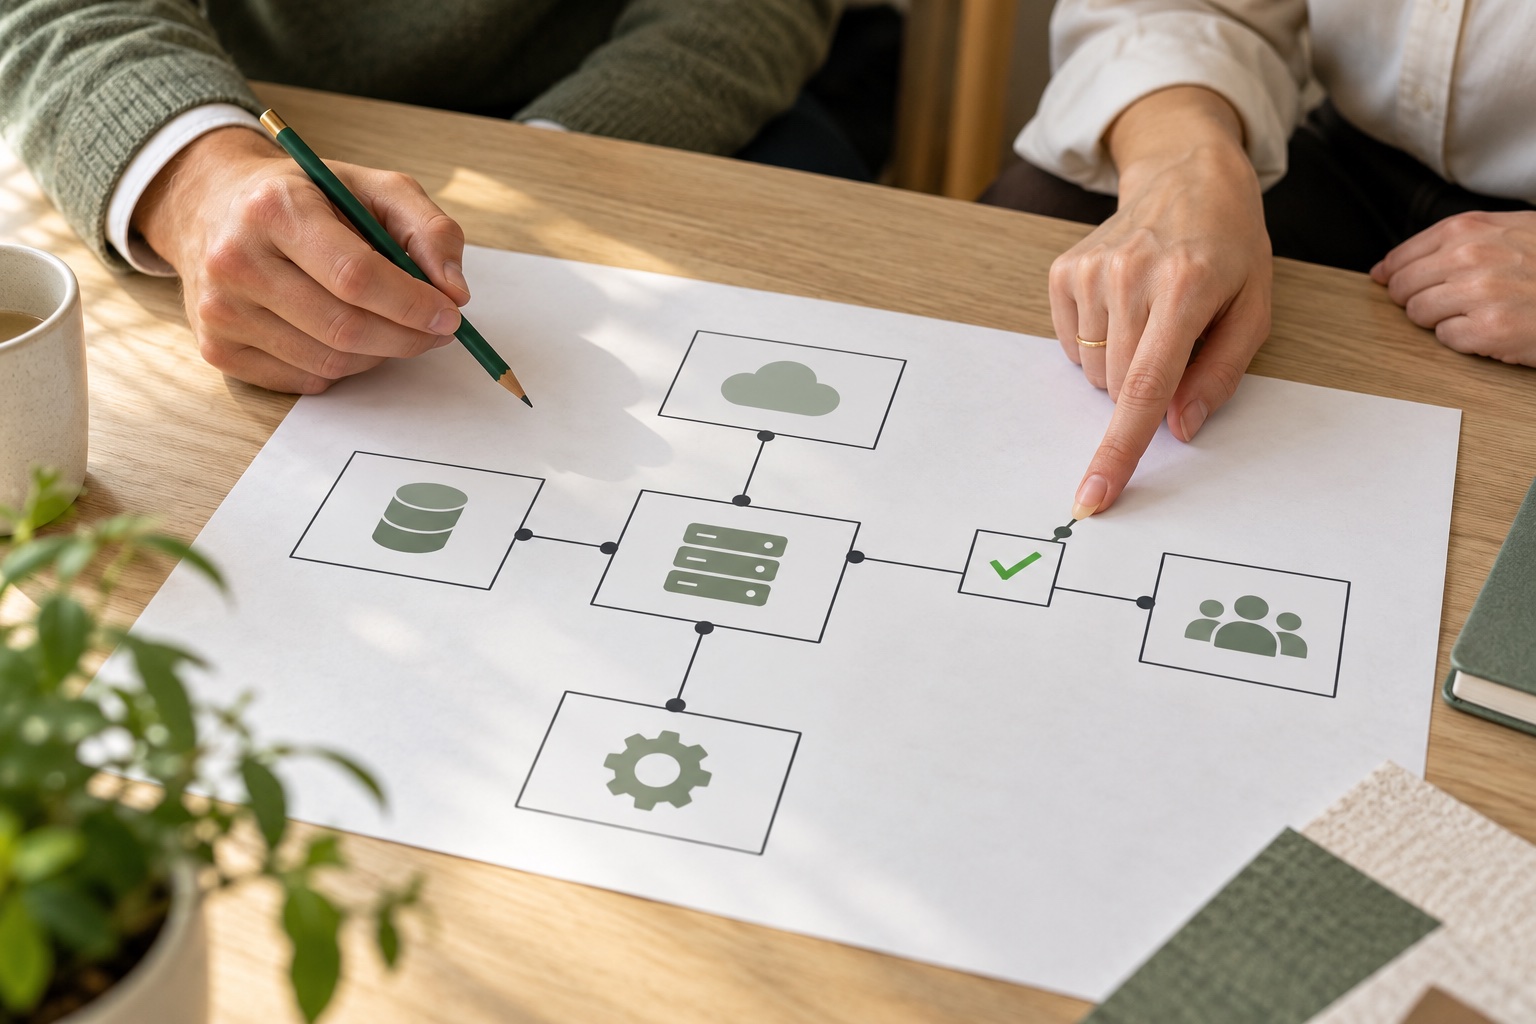
ATT PRÖVAFinns säkerheten med i designen för de olika delarna av lösningen?
OMRÅDE 06
Informationsskydd och säker delning
Identifiera din skyddsvärda information och skydda den utifrån de hot och risker du bedömer att den är utsatt för. Skyddet behöver omfatta både obehörig åtkomst och spridning, att informationen är korrekt och att den finns tillgänglig när den behövs. Uppgifter om roller, relationer och pågående aktiviteter kan också ge material till riktade förfrågningar. Se därför över både känslig information och vad ni själva gör tillgängligt. Information ska kunna delas med dem som behöver den, med skydd som motsvarar riskerna.
Praktiska tips – Informationsskydd och säker delning
Större företag
Grundskydd · AI-förstärkt hotbild
Anpassa skyddet efter informationens skyddsvärde och risker. Identifiera skyddsvärd information och anpassa behörigheter, delningsregler, kryptering och gallring efter bedömningen. Bestäm vad som behöver samlas in och hur länge det ska finnas kvar. Ordna säker radering och avveckling av lagringsmedia när informationen inte längre behövs, med hänsyn till bevarandekrav. Följ upp hur informationen faktiskt hanteras.
Granska extern delning. Kontrollera öppna länkar, gäståtkomst och gamla samarbeten. Bestäm när åtkomst ska upphöra och vem som ansvarar för det.
Bedöm exponering ur angriparens perspektiv. Gå igenom hur publika rollbeskrivningar, projektuppgifter och kontaktvägar skulle kunna användas i ett bedrägeriscenario. Anpassa verifieringsrutinerna även när informationen behöver vara offentlig.
Små företag
Bestäm var kunduppgifter, avtal och ekonomisk information ska lagras. Undvik att sprida arbetsmaterial mellan privata konton och tillfälliga tjänster utan tydligt ansvar.
Kontrollera vilka personer och externa parter som kan öppna delade mappar. Ta bort åtkomst som inte längre behövs och använd lämpligt skydd för datorer som innehåller känslig information.
Att minska exponeringen ger ingen garanti mot kartläggning. Därför behövs också kontoskydd och verifiering.
ATT PRÖVAVilken information är skyddsvärd, och hur skyddar vi den utifrån hot och risker?
OMRÅDE 07
Leverantörer, molntjänster och AI-integrationer
En extern tjänst kan ge tillgång till kompetens och skydd som är svårt att ordna själv. Klargör samtidigt vad leverantören ansvarar för, vilken åtkomst den får och hur verksamheten påverkas om tjänsten slutar fungera. Det gäller också AI-tjänster som ansluts till dokument, e-post eller verksamhetssystem. Bedöm vilken information och vilka behörigheter tjänsten behöver för sin uppgift.
Praktiska tips – Leverantörer, molntjänster och AI-integrationer
Större företag
Grundskydd · Skydd av egna AI-system
Följ de kritiska beroendena. Klargör leverantörens ansvar för uppdatering, övervakning, incidentinformation och återställning. Pröva vad ni själva kan göra när leverantören har problem.
Följ upp leverantörens skydd. Begär underlag som är relevant för tjänstens risker, exempelvis testresultat, oberoende granskning eller visad återställningsförmåga. Följ upp brister och väsentliga förändringar under avtalstiden.
Begränsa integrationers åtkomst. Ge AI-tjänster och andra anslutna system endast den information och de funktioner som behövs. Skilj läsåtkomst från rätt att ändra, skicka eller fatta beslut.
Förbered frånkoppling och återkallande av åtkomst. Dokumentera vem som kan koppla bort en integration, återkalla behörighet eller ta ut data. Testa den möjligheten utan att skapa onödiga driftstörningar.
Små företag
Säkerställ att företaget har kontroll över sina huvudkonton och sin information även om en konsult slutar eller ett avtal upphör. Klargör var säkerhetskopior och återställningsuppgifter finns.
Fråga innan en ny tjänst kopplas till e-post, kundregister eller bokföring: vad får den läsa och göra, och hur stänger vi av tillgången?
ATT PRÖVAKan vi återkalla leverantörens åtkomst och få ut våra data om samarbetet upphör?
OMRÅDE 08
Loggning, övervakning och detektion
Loggning behövs både för att upptäcka angrepp i tid och för att utreda vad som har hänt. Detektion använder signaler för att identifiera misstänkta händelser. Forensisk analys undersöker digitala spår för att förstå förlopp, omfattning och påverkan. NCSC framhåller båda användningarna av loggar och behovet av övervakning som är anpassad till verksamheten. NCSC om loggning och övervakning.
Praktiska tips – Loggning, övervakning och detektion
Större företag
Grundskydd · AI-förstärkt hotbild
Loggar för upptäckt och utredning
Bestäm vilka system och händelser som ska loggas. Ta med identiteter, klienter, servrar, nätverk, moln och kritiska applikationer. Se till att även verksamhetsbyggda appar och API:er skapar relevanta säkerhetsspår och kan anslutas till övervakningen.
Säkra kvalitet och åtkomst. Följ upp tidsstämpling, tidssynkronisering, händelseinnehåll och insamling. Skydda loggar mot manipulation och obehörig radering. Bestäm bevarandetid utifrån utredningsbehov och tillämpliga krav, och kontrollera åtkomsten till leverantörernas loggar. Undvik att logga hemligheter och känsligt innehåll i onödan.
Förbered forensisk analys. Bestäm hur relevanta loggar och andra digitala spår ska säkras vid en incident, av vem och med vilken dokumentation av insamling och hantering. Bevara originalunderlagets integritet och dokumentera vem som gjort vad och när. Pröva att ett händelseförlopp kan följas mellan systemen. Loggar är en del av underlaget; de garanterar inte ensamma en fullständig utredning. NIST om insamling och hantering av digitala spår, avsnitt 3.1.
Upptäckt som leder till handling – även utanför kontorstid
Samordna signaler från säkerhetsverktyg, IT-support och verksamheten. En ändrad behörighet kan behöva bedömas tillsammans med en ovanlig betalningsbegäran. Använd omvärldsbevakning och tester för att förbättra detektionen. Följ upp missade händelser, falsklarm och tiden från signal till åtgärd. Pröva AI-stöd där det tillför nytta och kontrollera kvaliteten innan automatiska beslut får påverka verksamheten.
Om riskerna kräver upptäckt och respons dygnet runt kan en egen eller köpt SOC-funktion, Security Operations Centre, vara ett alternativ. Precisera vilka miljöer och tider som omfattas, vem som bedömer larm och vem som får begränsa åtkomst eller isolera en enhet. Testa vem som tar över larmhanteringen när ordinarie kontakt inte svarar. En tjänst som tar emot larm dygnet runt innebär inte automatiskt att verksamheten kan ingripa dygnet runt. NCSC om SOC och bemanning.
Små företag
Be leverantören visa vilka loggar som finns, hur länge de sparas och hur ni får hjälp vid en utredning. Välj de larm som är viktigast för era centrala tjänster.
Bestäm vem som reagerar och med vilket mandat, även på kvällar och helger när det behövs. Testa ett larm tillsammans och kontrollera att rätt person tar emot det och kan agera.
ATT PRÖVAHar vi övervakning för att upptäcka angrepp i tid och loggar för att utreda vad som hänt?
OMRÅDE 09
Incidenthantering och övning
En incident kan kräva flera beslut samtidigt: begränsa åtkomst, stoppa en betalning, kontakta en leverantör och informera berörda. Förberedelse gör ansvar och kontaktvägar tydliga innan stressen uppstår. Övning visar vilka delar av planen som behöver ändras.
Praktiska tips – Incidenthantering och övning
Större företag
Grundskydd · AI-förstärkt hotbild
Öva hela beslutskedjan. Ta med IT, säkerhet, verksamhet, ledning och kommunikation samt relevanta leverantörer. Öva både tekniskt intrång och manipulation av ett affärsflöde.
Förbered alternativa kontaktvägar. Planen ska gå att använda om ordinarie e-post, identitetstjänst eller samarbetsverktyg är otillgängligt eller inte går att lita på.
Åtgärda brister som upptäcks vid övningar. Dokumentera vem som beslutar om begränsning, säkring av underlag och kommunikation. Klargör när forensisk kompetens ska kopplas in och hur säkring av spår samordnas med att begränsa skadan. Utse en ansvarig för varje åtgärd och följ upp att den genomförs.
Små företag
Skriv en kort incidentplan med kontaktuppgifter, ersättare och mandat. Ta med IT-leverantör, bank och andra aktörer som ni kan behöva nå snabbt.
Gå igenom ett scenario tillsammans: någon har lämnat inloggningsuppgifter, pengar har skickats fel eller systemen går inte att använda. Bestäm första steg och när specialiststöd ska kopplas in.
Privatpersoner
Vid misstänkt ekonomiskt bedrägeri: kontakta banken skyndsamt via en känd kontaktväg och polisanmäl. Vid kontoövertagande: använd tjänstens officiella support och återställning. Spara relevanta meddelanden och ta hjälp. Polisens råd vid telefonbedrägeri och NCSC om återtagande av konton.
ATT PRÖVAFungerar våra reservrutiner och vår incidenthantering när inga IT-system finns tillgängliga?
OMRÅDE 10
Kontinuitet, säkerhetskopiering och återställning
Motståndskraft innebär också att klara en störning och återgå till ett fungerande läge. Säkerhetskopior behöver kunna återläsas, och verksamheten behöver veta vad som ska fungera först. Brittiska NCSC rekommenderar skyddade säkerhetskopior och regelbundna återställningstester som del av skyddet mot utpressningsangrepp. NCSC:s vägledning om ransomware.
Praktiska tips – Kontinuitet, säkerhetskopiering och återställning
Större företag
Grundskydd
Pröva verksamhetens kontinuitetsplan. Bestäm tolerabel avbrottstid och informationsförlust för kritiska flöden. Ta med personal, leverantörer och reservrutiner i övningen.
Skydda säkerhetskopiorna. Begränsa möjligheten att radera eller ändra dem från den ordinarie miljön. Kontrollera separata åtkomster och lämpligt skydd, exempelvis frånkopplade eller ändringsskyddade kopior.
Testa återställning av ett helt verksamhetsflöde. Pröva systemberoenden, inloggning och rätt återställningsordning. Kontrollera att miljön är betrodd innan ordinarie drift återupptas.
Små företag
Bestäm hur ni tar emot beställningar, kontaktar kunder och utför viktiga arbetsuppgifter under ett avbrott. Ha nödvändiga uppgifter tillgängliga på en skyddad alternativ plats.
Testa återläsning tillsammans med leverantören. Kontrollera vad som faktiskt säkerhetskopieras i molntjänsterna och vem som kan återställa det.
Privatpersoner
Säkerhetskopiera viktiga bilder och dokument och prova att återställa en fil. Se till att kopian går att nå även om huvudkontot eller telefonen förloras; kontrollera att tjänsten kan återställa förlorade filer, inte bara synkronisera dem mellan enheter.
Säkerhetskopior hjälper vid förlust av information, men tar inte tillbaka uppgifter som redan har läckt. Förebyggande skydd och återställningsförmåga behövs tillsammans.
ATT PRÖVAHar vi testat att återställa verksamhetskritiska system och data?
Angriparnas möjligheter förändras. Vi behöver därför regelbundet kontrollera om vi kan förebygga, upptäcka och hantera de angrepp som verksamheten riskerar att utsättas för. Ibland behövs nya verktyg. I andra fall ligger förbättringen i ett tydligare mandat, en snabbare uppdateringsrutin eller ett återställningstest som faktiskt genomförs.
För det större företaget: Välj ett kritiskt verksamhetsflöde och pröva skyddet genom hela kedjan. Kan ni verifiera känsliga instruktioner, hantera en akut sårbarhet, upptäcka avvikelser, säkra spår för utredning och återställa funktionen? Ta även med de appar och integrationer som verksamheten själv har byggt. Använd resultatet för att prioritera förstärkningar och följ upp vad som blivit bättre.
För det lilla företaget: Gå igenom de viktigaste tjänsterna med er leverantör. Välj några konkreta luckor att åtgärda och dokumentera vem som gör vad. Börja med sådant som får stora konsekvenser om det saknas, exempelvis kontoskydd, uppdateringar och användbara säkerhetskopior.
För privatpersonen: Börja med huvudkontot och telefonen. Se över inloggning, uppdateringar och återställning. Lägg till en vana att kontrollera oväntade krav genom en känd kontaktväg och prova att få tillbaka en viktig fil från en säkerhetskopia.
Bestäm vilka åtgärder som ska genomföras, vem som ansvarar för dem och när de ska följas upp. När nya tjänster, beroenden eller hot tillkommer behöver bedömningen göras igen. Motståndskraft utvecklas genom att skyddet används, prövas och förbättras.