Fyra frågor behöver besvaras
Samma användarbehörighet kan innebära större faktisk räckvidd när en agent arbetar snabbt över många system. Möjligheten med agentbaserat arbete är just att AI kan kombinera steg och avlasta samordning. Därför blir det missvisande att säkra varje API isolerat och sedan bortse från den sammansatta förmågan.
- Vilken identitet använder funktionen?
- Vilka resurser och data ger identiteten åtkomst till?
- Vilka verktyg eller operationer är tillgängliga?
- Hur självständigt får funktionen välja och upprepa handlingar?
En enkel handlingsprofil
Ett tillåtet steg + ett tillåtet steg kan bli en otillåten helhet
En agent kan till exempel ha rätt att läsa kunddata, skapa ett dokument och skicka e-post. Varje behörighet kan vara rimlig för sig. Tillsammans kan de göra det möjligt att sammanställa och skicka information som ingen av behörighetsgranskningarna bedömde som en enda handlingskedja. Det är den samlade effektiva förmågan som behöver prövas.
Minsta privilegium behöver bli minsta nödvändiga förmåga
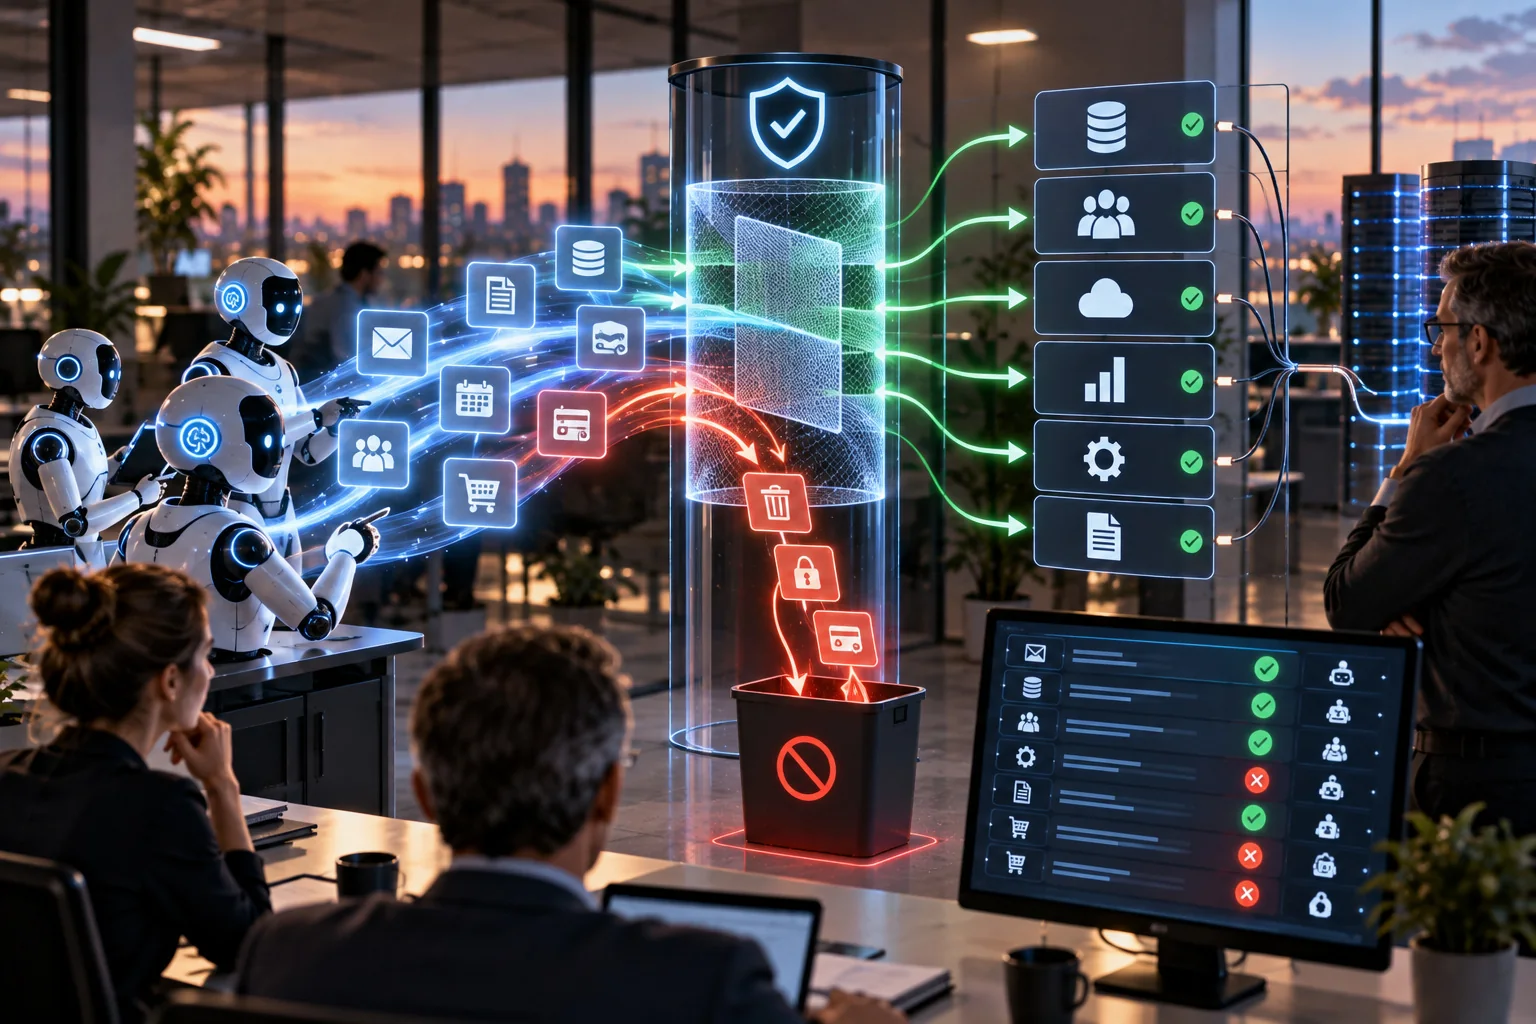
Ge bara de verktyg och operationer som uppgiften kräver. Separera läsning från ändring och använd smala funktioner i stället för öppna kommandon. Lägg belopps-, volym- och tidsgränser på handlingar. Betydande beslut bör kräva oberoende kontroll i det system som faktiskt verkställer dem. En varaktig agent bör inte oavsiktligt vara beroende av skaparens privata konto eller ärva alla den personens rättigheter. Serviceidentiteter kan ge tydligare spårbarhet, men är inte automatiskt säkra; de behöver ägare, livscykel och begränsade rättigheter.
Guardrails måste följas upp
Logga vilka verktyg som användes, vilka betydande handlingar som utfördes och vilka kontroller som passerades. Sätt stoppvillkor för avvikande volym, kostnad eller beteende. Uppföljning begränsar inte alltid första felet, men kan hindra att det upprepas i skala.
Vilka faktiska handlingar blir möjliga om alla AI-funktionens åtkomster kombineras?
Från tanke till handling
Tänkbara åtgärder
Några rimliga sätt att ta frågan vidare.
Beskriv agentens handlingsprofil
Sammanfatta vilka system och data agenten når, vilka handlingar den får utföra, vilken identitet den använder, vilka gränser som gäller och vad som kräver mänskligt godkännande.
- Mål
- Se den samlade faktiska förmågan utan att bygga en tung specialmodell.
- Extra viktigt när
- agenten har flera integrationer eller kan agera i användarens kontext.
Lägg minsta privilegium i verktyg och målsystem
Ge bara nödvändiga verktyg, skilj läsning från ändring och verkställ belopps-, volym- och behörighetsgränser där handlingen faktiskt sker.
- Mål
- Minska konsekvensen om modellen gör fel eller manipuleras.
- Extra viktigt när
- agenten kan skapa, ändra, skicka eller beställa i andra system.
Ompröva när handlingsförmågan ändras
Ge varaktiga agenter en namngiven ägare och ny bedömning när identitet, verktyg, autonomi, data eller integrationer förändras.
- Mål
- Hindra att den samlade förmågan växer utan helhetsansvar.
- Extra viktigt när
- agenter utvecklas stegvis över tid.
Källor och vidare läsning
Källorna stöder sakuppgifter och etablerade ramverk. Sidans scenarier och slutsatser är redaktionella resonemang.